
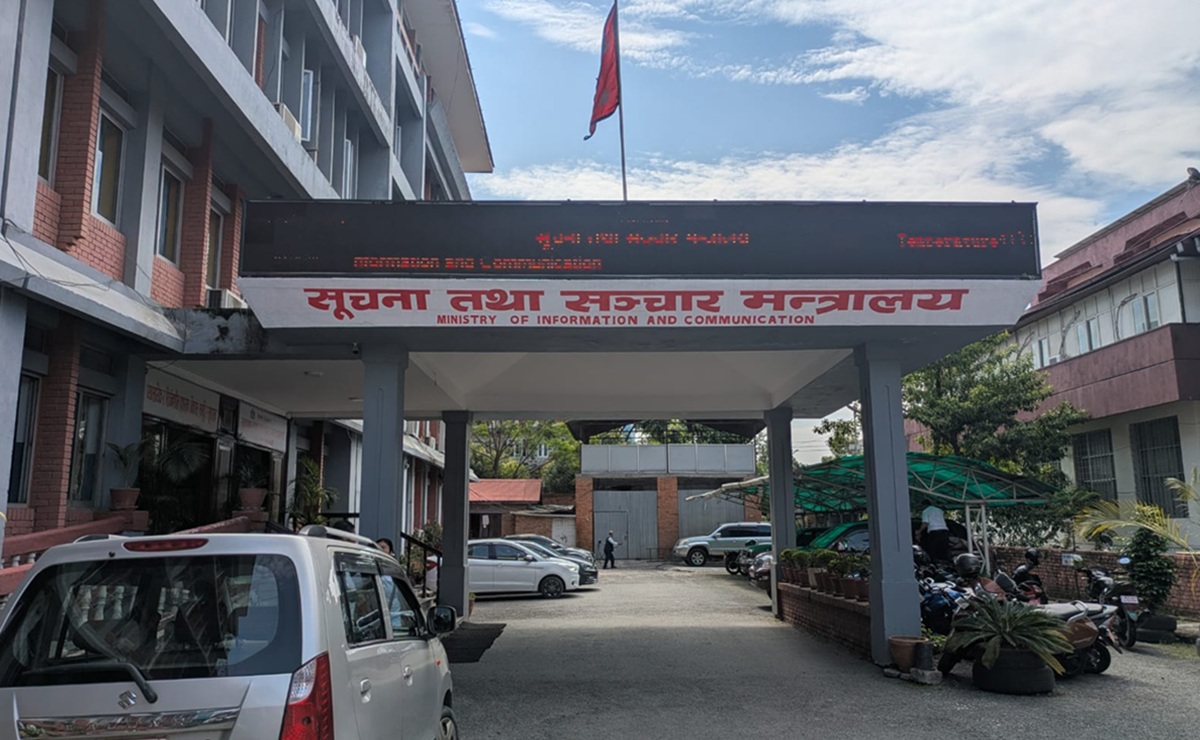


काठमाण्डु- सरकारले सबै सरकारी निकायका आधिकारिक वेबसाइटमा वैध एसएसएल/टीएलएस सुरक्षा प्रमाणपत्र अनिवार्य रूपमा लागू गर्न निर्देशन दिएको छ।
प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालयअन्तर्गतको राष्ट्रिय साइबर सुरक्षा केन्द्रले संघीय तथा प्रदेश मन्त्रालय, आयोग, सचिवालय र स्थानीय तहका निकायलाई वेबसाइटको सुरक्षा प्रणाली तत्काल जाँच गरी आवश्यक सुधार गर्न आग्रह गरेको हो।
केन्द्रले बुधबार जारी गरेको पत्रमा डिजिटल सेवाको सुरक्षा, गोपनीयता र विश्वसनीयता कायम राख्न वेबसाइटमा प्रचलित सुरक्षा मापदण्ड लागू गर्नुपर्ने उल्लेख छ।
पछिल्ला दिनमा साइबर सुरक्षा जोखिम बढ्दै गएको सन्दर्भमा प्रयोगकर्ताको डाटा आदानप्रदान सुरक्षित बनाउन यस्तो व्यवस्था आवश्यक रहेको केन्द्रले जनाएको छ।
निर्देशनअनुसार सबै सरकारी निकायले आफ्ना मातहतका वेबसाइटमा प्रयोग भइरहेका एसएसएल/टीएलएस प्रमाणपत्रको वैधता तत्काल जाँच गर्नुपर्नेछ।
प्रमाणपत्र नभएका वा म्याद सकिएका वेबसाइटमा आधिकारिक तथा विश्वसनीय निकायबाट जारी वैध प्रमाणपत्र जडान गरी आवश्यक कन्फिगरेसन मिलाउनुपर्नेछ।
एचटीटीपीएस र नयाँ सुरक्षा प्रोटोकल अनिवार्य
राष्ट्रिय साइबर सुरक्षा केन्द्रले सरकारी वेबसाइट सुरक्षित माध्यम अर्थात् एचटीटीपीएस (एचटीटीपीएस) बाट मात्र सञ्चालन हुने व्यवस्था मिलाउन भनेको छ। त्यसका लागि टीएलएस १.२ वा टीएलएस १.३ प्रोटोकल प्रयोग गर्नुपर्नेछ।
केन्द्रले पुराना र असुरक्षित एसएसएल तथा टीएलएस १.० र टीएलएस १.१ संस्करण पूर्ण रूपमा बन्द वा निष्क्रिय गर्न पनि निर्देशन दिएको छ।
एसएसएल/टीएलएस प्रमाणपत्रले वेबसाइट र प्रयोगकर्ताको ब्राउजरबीच आदानप्रदान हुने सूचनालाई सुरक्षित राख्न मद्दत गर्छ।
एचटीटीपीएस प्रयोग गर्दा डाटा ट्रान्सफर इन्क्रिप्ट हुने भएकाले प्रयोगकर्ताले वेबसाइटमा पठाउने संवेदनशील सूचना अनधिकृत रूपमा पढिने वा बीचमै हस्तक्षेप हुने जोखिम कम हुन्छ।
प्रमाणपत्रको म्याद सकिनुअघि नवीकरण गर्नुपर्ने
केन्द्रले वेबसाइटको सुरक्षा प्रमाणपत्रको म्याद समाप्त हुनुअघि नै नियमित रूपमा नवीकरण गर्ने व्यवस्था मिलाउनसमेत सम्बन्धित निकायलाई आग्रह गरेको छ।
वेबसाइटको सुरक्षा व्यवस्थामा हुने लापरबाहीले साइबर आक्रमणको जोखिम बढाउन सक्ने भन्दै केन्द्रले यस विषयलाई उच्च प्राथमिकतामा राख्न भनेको छ।
पत्रमा वेबसाइट सुरक्षासम्बन्धी अन्य आवश्यक मापदण्ड पनि तत्काल कार्यान्वयन गर्न आग्रह गरिएको छ।

प्रतिक्रिया